Тег

#Кібербезпека

3 матеріали
Обкладинка TheTech: фрагмент бюлетеня Drupal SA-CORE-2026-014 з позначкою Critical у перспективі; заголовок про критичну вразливість ядра Drupal
Новина ·Розробка

Drupal попередив заздалегідь: критична діра в ядрі, експлойт може з'явитися за години

Команда безпеки Drupal закрила дві критичні вразливості віддаленого виконання коду: в модулі ядра Field UI та в додатковому модулі Entity List. Під загрозою всі підтримувані версії CMS. Розробники заздалегідь попросили адміністраторів зарезервувати час на оновлення, бо експлойти можуть з'явитися «протягом годин або днів».
Обкладинка TheTech: фрагмент дослідження Sansec про BlockStrap (CVE-2026-103849) у перспективі; заголовок про критичну вразливість у Magento
Новина ·Розробка

BlockStrap: вразливість на 10 балів у Magento, яку Adobe дозволила латати місяць

Adobe закрила в Magento і Adobe Commerce вразливість CVE-2026-103849, через яку можна виконати довільний PHP-код на сервері магазину без входу в систему. Офіційно — «пріоритет 2», тобто є 30 днів. Дослідники Sansec за добу знайшли чотири робочі шляхи атаки й радять не чекати.

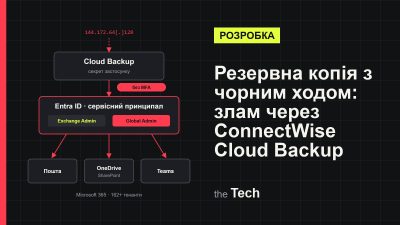
Обкладинка TheTech: схема атаки — сервіс резервного копіювання з дозволами в Entra ID веде до пошти, файлів і Teams у Microsoft 365; заголовок про злам через ConnectWise Cloud Backup
Новина ·Розробка

Резервна копія з чорним ходом: через ConnectWise Cloud Backup зламали тенанти Microsoft 365

Сервіс, якому компанії довірили бекап пошти й файлів, став ключем до самих тенантів. Нападник увійшов у Microsoft 365 як застосунок ConnectWise Cloud Backup: без паролів користувачів, без MFA, з дозволами, які клієнти колись видали самі. Huntress підтвердила вторгнення щонайменше в 162 тенанти, Microsoft називає це атакою на ланцюг постачання.