Резервна копія з чорним ходом: через ConnectWise Cloud Backup зламали тенанти Microsoft 365
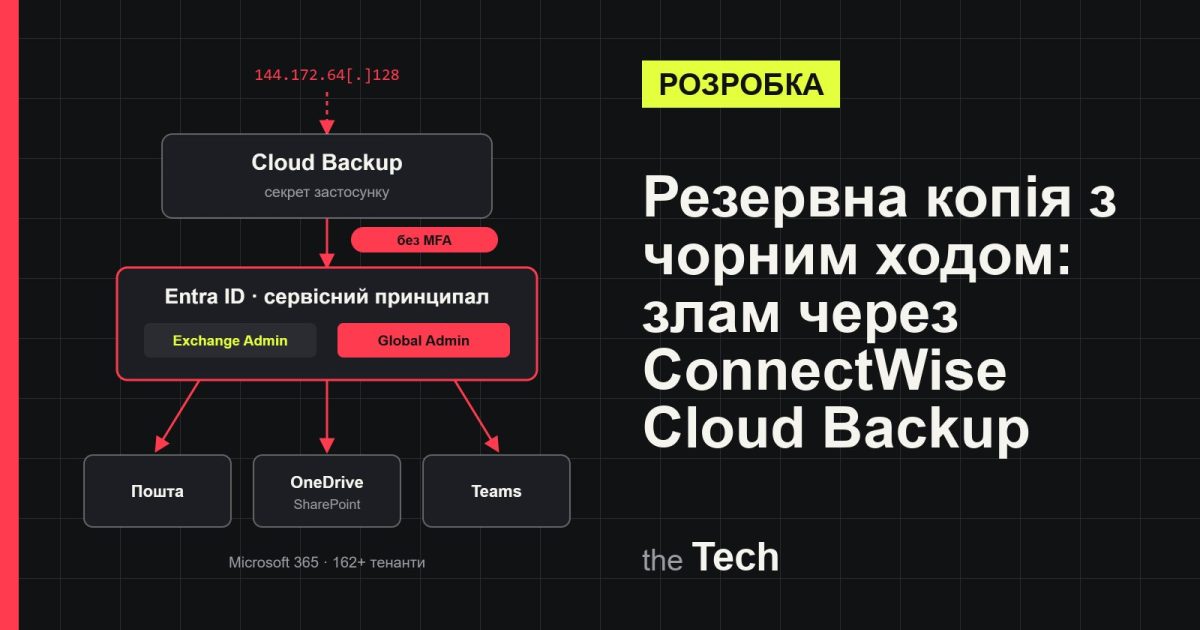
Сервіс, якому компанії довірили бекап пошти й файлів, став ключем до самих тенантів. Нападник увійшов у Microsoft 365 як застосунок ConnectWise Cloud Backup: без паролів користувачів, без MFA, з дозволами, які клієнти колись видали самі. Huntress підтвердила вторгнення щонайменше в 162 тенанти, Microsoft називає це атакою на ланцюг постачання.
Зміст
Класична порада з безпеки звучить так: робіть резервні копії. Ця історія — про те, що буває, коли резервна копія сама стає входом.
ConnectWise вимкнула клієнтам доступ до свого сервісу Cloud Backup (колишній SkyKick Cloud Backup). Причина — хтось отримав доступ до «ідентичностей застосунків» у середовищі сервісу й скористався ними, щоб зайти в тенанти Microsoft 365 клієнтів. Компанія визнала несанкціонований доступ, але запевняє, що ознак компрометації самих архівів бекапів поки не бачить.
Як це працює і чому MFA не допоміг
Щоб робити бекап пошти, OneDrive, SharePoint і Teams, сервісу потрібні широкі права в Microsoft 365. Їх видають через Microsoft Entra ID: у тенанті клієнта з'являється «сервісний принципал» — обліковий запис застосунку, який діє від власного імені з наданими йому дозволами.
За даними Todyl, нападник автентифікувався в Microsoft 365 саме як застосунок бекапу, використавши його секрет. Входи робив скрипт, людина не логінилася, тож багатофакторна автентифікація просто не мала де спрацювати. У результаті зловмисник отримав технічну можливість читати й змінювати пошту та вкладення, файли в OneDrive і SharePoint, чати Teams — рівно те, на що клієнти колись дали згоду.
Масштаб
- 162 тенанти з підтвердженими несанкціонованими входами — стільки нарахувала Huntress лише серед своїх клієнтів станом на вечір 16 жовтня.
- Майже 1000 тенантів Entra, де була активність з IP нападника; понад 300 входів були успішними.
- Активність почалася щонайменше 15 жовтня з однієї адреси — 144.172.64[.]128. Ту саму адресу незалежно назвали Microsoft, Huntress і Todyl. Microsoft Threat Intelligence кваліфікує інцидент як активну атаку на ланцюг постачання.
Не лише читання: закріплення в тенантах
Todyl у дев'яти розібраних тенантах бачила тільки входи, без створення акаунтів чи зміни паролів. Картина Huntress гірша. Приблизно у 50 тенантах застосунки ConnectWise Cloud Management самі собі призначили ролі в каталозі, здебільшого Exchange Administrator. В одному тенанті застосунок для Teams видав собі Global Administrator, а потім додав нові секрети двом іншим застосункам — інструменту MSP і застосунку самої Huntress. Усе це забрало близько п'яти хвилин.
Тобто вимкнення сервісу з боку ConnectWise не прибирає вже підкинутих облікових даних. Двері, які нападник встиг прорізати, залишаються в тенанті клієнта.
Що перевірити, якщо у вас були SkyKick або ConnectWise
- Вимкнути, але не видаляти застосунки ConnectWise/SkyKick в Entra ID. Видалення прибирає згоду, і для відновлення сервісу її доведеться видавати заново. І не вмикати їх, доки ConnectWise не підтвердить зміну всіх облікових даних.
- Переглянути входи сервісних принципалів за ідентифікатором Cloud Backup
506e08f9-6e9a-4da4-942b-a099a03644aeта інших застосунків Cloud Management. Шукати невідомі адреси, зокрема 144.172.64.128. Huntress попереджає: «чистий» журнал не гарантує, що доступу не було. - Перевірити секрети й сертифікати всіх корпоративних застосунків на предмет доданих після 13 жовтня.
- Прибрати ролі каталогу, які застосунки ConnectWise чи SkyKick не мали б отримати, особливо Global Administrator.
- В аудиті Entra шукати події, де застосунок додає себе до ролі або змінює інші застосунки.
Неприємний висновок
Захист облікових записів людей останні роки суттєво посилився: MFA, умовний доступ, прив'язка до пристроїв. А застосунки з широкими правами часто живуть у тенантах роками, і про них згадують лише тоді, коли щось трапляється. Один із адміністраторів на Reddit розповів, що отримав сповіщення про роль Exchange Administrator для сервісного принципала SkyKick, хоча не користувався цим застосунком кілька років.
Інвентаризація сторонніх застосунків у тенанті — нудна робота. Але після цієї історії її варто вписати в план на найближчий тиждень, а не «колись».
Джерела
- ConnectWise: Trust Center — Security Advisories
- Huntress: Vendor credential enables unauthorized access (16–17.10.2026)
- Todyl: Investigation — unauthorized access through the ConnectWise Cloud Backup Microsoft 365 app
- BleepingComputer: Hackers breach Microsoft 365 tenants via ConnectWise supply-chain attack (17.10.2026)