Ваш старий NAS заробляє гроші хакерам: зламані D-Link і Ubiquiti здавали в оренду як проксі
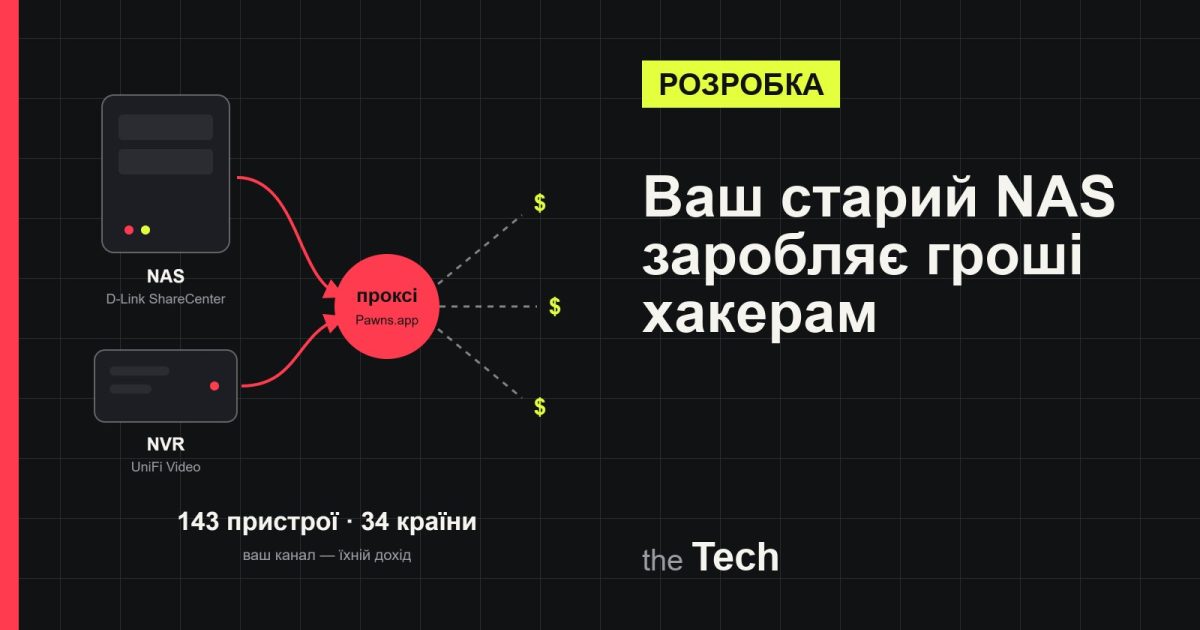
GreyNoise виявила кампанію proxyjacking: нападник зламував мережеві сховища D-Link і відеореєстратори Ubiquiti через давно відомі вразливості й встановлював на них легальний застосунок для продажу трафіку. Власники платили за інтернет, а гроші отримував хтось інший. Щонайменше 143 пристрої у 34 країнах.
Зміст
Криптоджекінг усі знають: зловмисник ламає чужий комп'ютер і майнить на ньому криптовалюту. У proxyjacking ідея та сама, тільки замість процесора продається ваше інтернет-підключення.
Що таке proxyjacking
Існує цілком легальний ринок «резидентних проксі». Компаніям і окремим людям потрібні IP-адреси звичайних домашніх користувачів: для збирання даних з сайтів, перевірки реклами, обходу регіональних обмежень, а іноді й для речей значно темніших. Постачають ці адреси застосунки на кшталт Pawns.app: людина добровільно встановлює програму, ділиться частиною свого каналу і отримує за це кілька доларів.
Proxyjacking — це коли таку програму встановлюють на чужий пристрій без відома власника, а виплати йдуть на акаунт нападника.
Що знайшла GreyNoise
Компанія GreyNoise натрапила на кампанію, розслідуючи підозрілу активність в одній організації. Нападник зламав щонайменше 143 пристрої у 34 країнах і поставив на них Pawns.app. Що більше пристроїв, то більше виплат.
Важливе уточнення до заголовків про «роутери»: роутерів серед названих цілей немає. Зламували інше «периферійне» обладнання, яке роками стоїть в інтернеті без нагляду:
- мережеві сховища D-Link ShareCenter — через CVE-2024-3272 і CVE-2024-3273;
- відеореєстратори Ubiquiti UniFi Video — через CVE-2021-44228, тобто знамениту Log4Shell п'ятирічної давності;
- SAP NetWeaver Visual Composer — корпоративну серверну систему, через CVE-2025-31324.
GreyNoise також бачила спроби атак на відеореєстратори Hikvision і Dahua, але які саме вразливості там використовувалися, не уточнює. На деяких пристроях нападник додавав власний SSH-ключ як запасний вхід.
Чому саме ці пристрої
Тому що їх ніхто не оновлює. Вразливі моделі D-Link ShareCenter давно зняті з підтримки, і виправлень для них виробник не випускає. Програму UniFi Video Ubiquiti давно замінила новою платформою. Такі пристрої працюють роками, бо «і так зберігають файли» чи «і так пишуть камери», а про їхню прошивку згадують хіба після інциденту.
Чим це загрожує власнику
Здавалося б, ну пропускає пристрій трохи чужого трафіку, що з того? Насправді неприємностей кілька:
- через вашу IP-адресу може йти що завгодно — від парсингу до перебору паролів. ФБР раніше попереджало, що резидентні проксі використовують для масових атак з підбором облікових даних;
- вашу адресу можуть заблокувати сервіси й антифрод-системи, а в гіршому разі до вас прийдуть із запитаннями;
- канал і пристрій навантажені, а нападник з SSH-ключем може повернутися і з чимось гіршим, ніж проксі.
Що робити
- Знайти в мережі старе «залізо». NAS, відеореєстратори, камери — особливо ті, що доступні з інтернету через проброс портів.
- Те, що не підтримується, — від'єднати від інтернету або замінити. Для знятих з підтримки D-Link ShareCenter іншого надійного рішення немає.
- Оновити все, що ще оновлюється, змінити стандартні паролі й закрити зайві сервіси.
- Перевірити, чи не з'явилися чужі SSH-ключі і незнайомі процеси.
- Для компаній — GreyNoise радить шукати резидентні проксі в журналах входу: якщо кілька співробітників автентифікуються з однієї домашньої IP-адреси, це тривожний сигнал.
І порада на майбутнє: «безкоштовні» програми, які обіцяють заробіток на «зайвому» інтернеті, — це той самий механізм, тільки з вашої добровільної згоди. Вирішуйте, чи хочете ви бути чиїмось проксі.