Рекордний Patch Tuesday: Microsoft закрила 1411 вразливостей, одну вже атакують
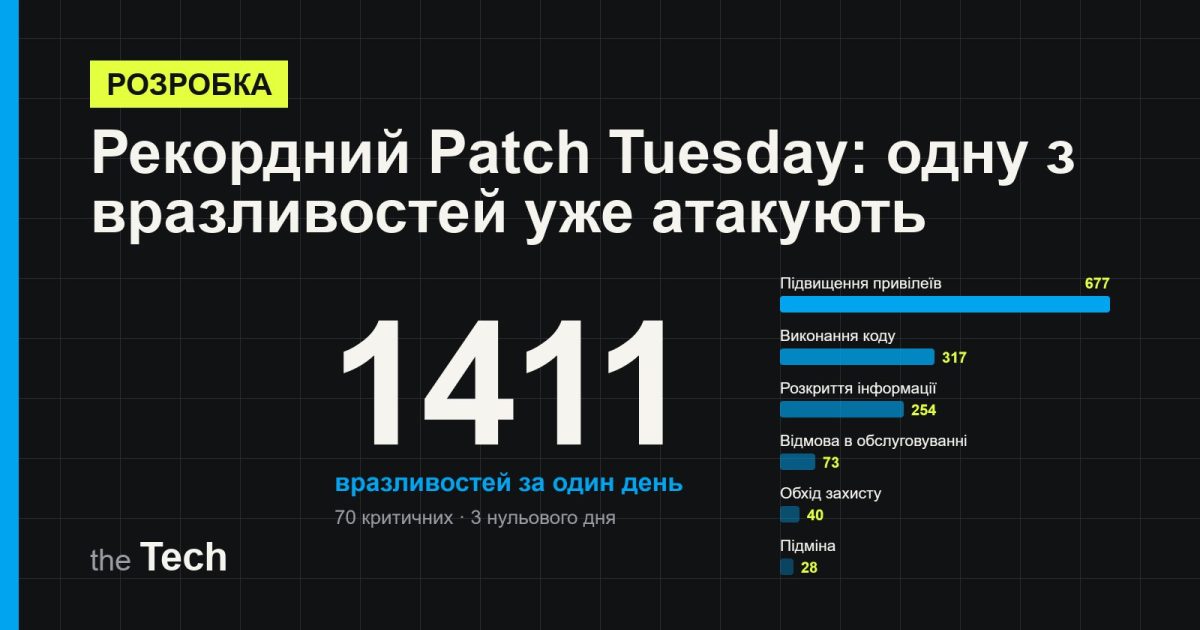
Жовтневий випуск оновлень безпеки Microsoft став найбільшим в історії: 1411 вразливостей за один день, із них 70 критичних і три нульового дня. Але є нюанс, який легко пропустити за цифрою: для Windows 11 24H2 Home і Pro це останнє оновлення взагалі.
Зміст
Число справді рекордне: 1411 вразливостей за один Patch Tuesday 13 жовтня. Перш ніж ним лякати, варто розібратися, що саме порахували.
Що в цифрі, а що поза нею
1411 — це підрахунок BleepingComputer, який враховує лише вразливості, опубліковані Microsoft у сам день оновлень. Ще 348 виправлень, випущених раніше в жовтні (Azure, Exchange Server, Dataverse, Bookings та інші сервіси), сюди не входять.
І ще важливе уточнення: це вразливості в усіх продуктах Microsoft, а не лише у Windows. Windows дає велику частку, але в переліку також Office, .NET, Azure, Exchange та сторонні компоненти. Тож заголовки про «1411 дір у Windows» перебільшують, хоч і ненабагато.
За типами картина така:
| Тип | Кількість |
|---|---|
| Підвищення привілеїв | 677 |
| Віддалене виконання коду | 317 |
| Розкриття інформації | 254 |
| Відмова в обслуговуванні | 73 |
| Обхід функцій безпеки | 40 |
| Підміна (spoofing) | 28 |
Критичних — 70, з них 57 стосуються віддаленого виконання коду. Чому так багато? BleepingComputer пов'язує рекорд з тим, що Microsoft дедалі активніше шукає вразливості у власних продуктах за допомогою ШІ. Тобто частина «рекорду» — це не раптово погіршений код, а краще сито.
Три вразливості нульового дня
CVE-2026-96951 — уже експлуатується. Обхід захисту в Windows Shell дозволяв нападникам обійти Mark of the Web — позначку, через яку Windows попереджає про файли з інтернету. Без неї завантажений документ чи ярлик відкривається без зайвих питань. Як саме його використовували й хто знайшов, Microsoft не розкриває.
CVE-2026-108398 — публічно розкрита. Обхід у .NET Framework, який дає змогу запускати недозволені програми в обхід Windows Defender Application Control. Знайшов Джеймс Форшоу з Google Project Zero.
CVE-2026-92707 — публічно розкрита. Відмова в обслуговуванні в бібліотеці MessagePack-CSharp через неконтрольоване виділення пам'яті.
Найважливіше для звичайних користувачів
13 жовтня завершилася підтримка Windows 11 версії 24H2 Home і Pro, а також Windows 10 Enterprise LTSB 2016. Жовтневе оновлення для них останнє. Далі такі комп'ютери не отримуватимуть виправлень, навіть якщо наступного місяця з'явиться ще один рекорд.
Перевірити версію просто: «Параметри» → «Система» → «Про систему», рядок «Версія». Якщо там 24H2 у редакції Home чи Pro, варто встановити оновлення до 25H2 або новішої версії.
Організаціям з Windows 11 23H2 Enterprise, Education та IoT Enterprise лишився місяць: оновлення безпеки для них припиняються з листопада.
Що робити
Встановити жовтневі оновлення, якщо Windows ще не зробила це сама. Для адміністраторів пріоритет — CVE-2026-96951 (активна експлуатація) і критичні RCE у серверних компонентах. І не забути, що в оновленні для Windows 11 цього місяця є відома проблема зі Smart App Control. Про неї ми пишемо окремо.
Джерела
- Microsoft Security Response Center: Security Update Guide — October 2026
- Microsoft: CVE-2026-96951 — Windows Shell Security Feature Bypass Vulnerability
- Microsoft Learn: Windows 11 Home and Pro — lifecycle
- BleepingComputer: Microsoft October 2026 Patch Tuesday fixes 1,411 flaws, 3 zero-days (13.10.2026)