Drupal попередив заздалегідь: критична діра в ядрі, експлойт може з'явитися за години
Команда безпеки Drupal закрила дві критичні вразливості віддаленого виконання коду: в модулі ядра Field UI та в додатковому модулі Entity List. Під загрозою всі підтримувані версії CMS. Розробники заздалегідь попросили адміністраторів зарезервувати час на оновлення, бо експлойти можуть з'явитися «протягом годин або днів».
Зміст
Коли команда безпеки open-source проєкту за кілька днів попереджає «зарезервуйте час, будуть критичні оновлення ядра», це не рутина. Саме так Drupal анонсував жовтневий випуск: у публічному попередженні прямо написано, що експлойти можуть з'явитися «протягом годин або днів» після розкриття деталей.
14 жовтня деталі розкрили.
Дві вразливості
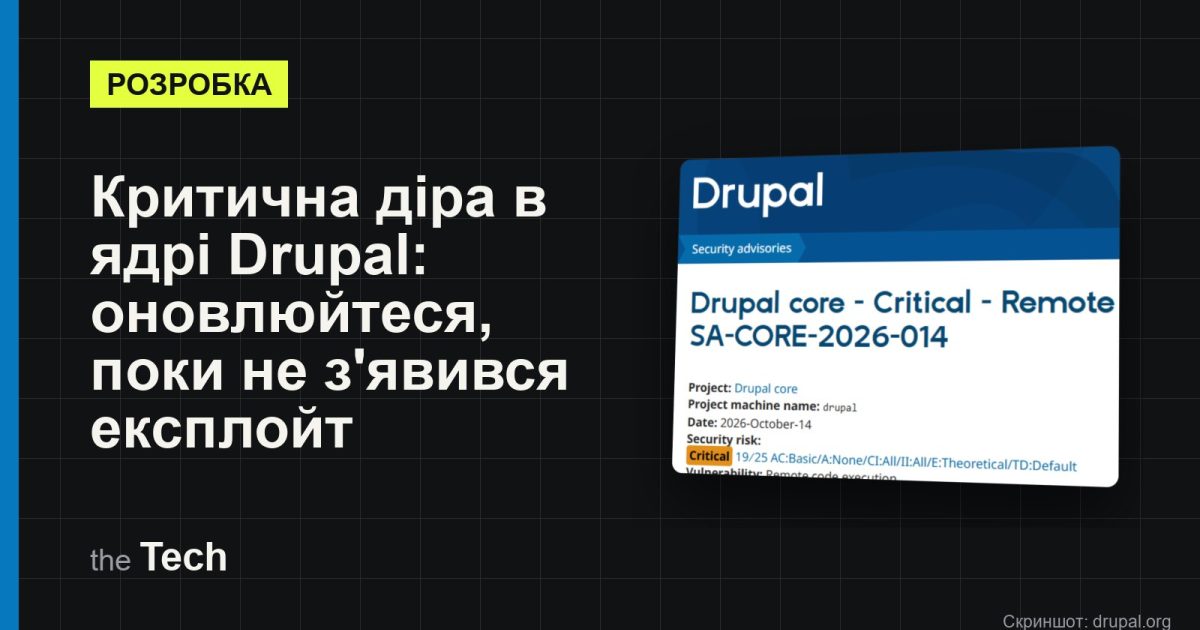
CVE-2026-108097 — ядро, модуль Field UI. У бюлетені SA-CORE-2026-014 — віддалене виконання коду, ризик «критичний», 19 балів з 25 за шкалою Drupal. Важливий нюанс: самим ядром вразливість не експлуатується. Проте популярні додаткові модулі відкривають кілька шляхів атаки, і щонайменше один із них не потребує автентифікації. Відкрити вразливу функціональність може й власний код сайту.
CVE-2026-108099 — модуль Entity List. Схожа історія в додатковому модулі для створення списків сутностей без Views: віддалене виконання коду, теж через взаємодію з іншими модулями чи власним кодом, і теж із відомим шляхом без входу в систему.
Кого стосується
Вразливі всі підтримувані гілки ядра: 10.6.x, 11.3.x, 11.4.x, а також тестові версії Drupal 12 до beta2. Оновлюватися треба до:
- 10.6.19, якщо ви на 10.6;
- 11.3.19, якщо на 11.3;
- 11.4.10, якщо на 11.4;
- Entity List 3.0.10, якщо модуль встановлено.
Версії до 10.6 і Drupal 11 до 11.3 уже не підтримуються й оновлень не отримають. Формально вразливий діапазон у бюлетені починається з 8.9.0. Сайт на Drupal 9 чи старому 10 отримує не лише цю діру, а й усі майбутні.
Якщо оновитися прямо зараз не виходить
Тимчасовий захист — видалити модуль ядра Field UI (field_ui). Він потрібен адміністраторам, щоб налаштовувати поля через інтерфейс, і на робочому сайті часто взагалі не використовується щодня. Платний сервіс Drupal Steward блокує частину відомих векторів, але команда безпеки наголошує: не всі.
Чому це важливо саме зараз
Drupal працює на понад мільйоні сайтів, і серед них непропорційно багато державних установ, університетів і громадських організацій. Такі сайти рідко оновлюються в день випуску патча. А сценарій «патч вийшов — нападники порівняли код до і після — за кілька днів з'явився експлойт» давно став нормою, і зі ШІ-інструментами для аналізу коду він лише прискорюється.
Якщо ваш сайт на Drupal супроводжує підрядник, варто прямо зараз запитати в нього номер установленої версії ядра. Правильна відповідь — 10.6.19, 11.3.19 або 11.4.10.