ШІ знайшов 81 вразливість Firefox і сотні проблем Linux: що показала GPT-6 Cyber
OpenAI показала модель для пошуку вразливостей і відзвітувала про 81 небезпечну помилку у Firefox та 948 робочих експлойтів для ядра Linux. Що стоїть за цими цифрами, чому це стосується навіть тих, хто не користується ні Firefox, ні Linux, і чи треба щось робити просто зараз.
Зміст
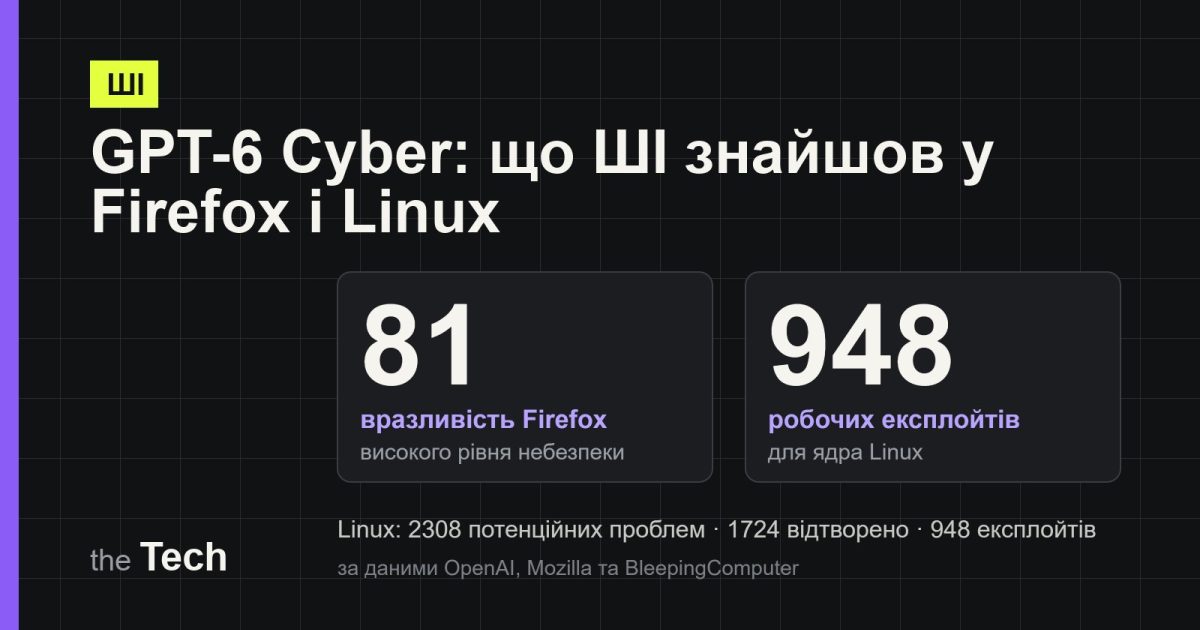
OpenAI представила GPT-6 Cyber, окрему модель для пошуку вразливостей, і принесла цифри, від яких у служб безпеки смикається повіка: 81 раніше невідома небезпечна помилка у Firefox і робочі експлойти для 948 проблем у ядрі Linux. Просто так нею не скористаєшся: модель доступна лише вибраним клієнтам закритої програми Daybreak Red. За власною шкалою ризиків OpenAI присвоїла їй найвищий у цій сфері рівень Critical.
Що саме знайшли
Цифри легко злити в одну страшну кашу, тож окремо.
Firefox. Йдеться про 81 раніше невідому вразливість, яким Mozilla присвоїла високий рівень небезпеки. Модель допомагала готувати виправлення, і багато з них уже вийшло. У бюлетені Mozilla для Firefox 159 від 27 жовтня понад сотня записів високого рівня, і близько сорока звітів там підписані OpenAI або її інструментом Codex Security. Саму GPT-6 Cyber бюлетень не згадує. Браян Ґрінстед, інженер Firefox, каже, що модель знайшла нове «навіть після посилення захисту кількома поколіннями передових моделей». Простіше кажучи, браузер уже прочісували іншими ШІ, і щось усе одно лишилося.
Linux. Це окреме дослідження ядра, і тут видно всю воронку: 2308 потенційних проблем, 1724 вразливості, які вдалося відтворити, і 948, для яких модель створила робочі експлойти. Експлойт — це готовий код, що перетворює помилку на атаку. Ці експлойти дозволяють звичайному користувачеві системи стати адміністратором (root), тобто зловмисник має спершу потрапити на машину. Загальної кнопки «зламати будь-який Linux через інтернет» тут немає. Ці цифри опублікувала сама OpenAI.
На бенчмарку ExploitGym нова модель успішно проексплуатувала 48,5% вразливостей проти 32,1% у попередньої версії.
Чому це стосується вас, навіть якщо у вас Chrome і Windows
На коді Firefox побудовані Tor Browser і поштовий Thunderbird. А ядро Linux працює в кожному Android-смартфоні, у величезній кількості серверів, а також у роутерах і телевізорах. Банк, пошта й онлайн-кінотеатр не питають, якою системою користуєтесь ви, коли самі стоять на Linux.
Тому помилка в цьому коді стає проблемою не лише тих, хто свідомо обрав відкрите ПЗ.
Чому ШІ так прискорює пошук
Пошук вразливостей завжди впирався в час дорогих фахівців: прочитати гори коду, вгадати, де логіка зламається, і довести, що це не хибна тривога. Модель робить це без вихідних і може одразу перевіряти свої здогадки запуском. Розробникам це справді допомагає: звіт приходить разом із відтворенням помилки й чернеткою виправлення, а людям лишається перевірка.
Зворотний бік очевидний: те, що шукає діри для Mozilla, може шукати їх і для будь-кого іншого. Звідси закритий доступ, перевірка клієнтів і моніторинг, про які говорить OpenAI. Сама компанія визнає, що «вікно» для захисників обмежене. Паралельно зростає інший ризик, про який ми писали раніше: самих AI-агентів можна обдурити звичайним текстовим файлом. А Anthropic показувала, як невелика модель поводиться на слабко захищених пристроях.
Чи потрібно щось робити
Панікувати немає причин: ні BleepingComputer, ні Mozilla не пишуть, що ці вразливості вже використовують хакери. Але нудну базову гігієну ніхто не скасовував:
- Оновіть Firefox щонайменше до версії 159: меню → «Довідка» → «Про Firefox».
- На Linux ставте оновлення ядра, щойно їх пропонує дистрибутив.
- На Android не відкладайте системні оновлення, а автооновлення браузера не вимикайте.
Якщо ШІ почне знаходити помилки швидше, ніж люди встигають їх закривати, оновлення перестане бути рутиною, яку можна відкласти до вихідних.